Aktuelles
  • Herzlich Willkommen im Balkanforum
    Sind Sie neu hier? Dann werden Sie Mitglied in unserer Community.
    Bitte hier registrieren

IT Nachrichten

Deutschland und Frankreich kehren Palantir den Rücken zu: Europa bereitet seine eigene Alternative vor
Deutschland und Frankreich prüfen eine europäische Alternative zu Palantir. Die neue Plattform soll digitale Abhängigkeiten verringern.
Deutschland und Frankreich wollen eine europäische Alternative zur Militärsoftware des US-Konzerns Palantir prüfen. Beide Regierungen haben nach einem Treffen von Präsident Emmanuel Macron und Kanzler Friedrich Merz vereinbart, ein digitales System für militärische Anwendungen zu entwickeln. Laut „Politico“ könnte es künstliche Intelligenz und Cloud-Technologie aus beiden Ländern enthalten.

Die Plattform soll nach der gemeinsamen Erklärung die „Datensouveränität“ stärken. Als Vorbild dient das französische System Arcadia, eine KI-gestützte Führungs- und Kontrollplattform für die Streitkräfte. In der Erklärung ist zudem von „vergleichbaren deutschen Lösungen“ die Rede.

Europa will Alternative zu Palantir-Software entwickeln
Der Schritt folgt auf mehrere Entscheidungen gegen Palantir. Frankreichs Inlandsgeheimdienst DGSI beendete im Juni seine Zusammenarbeit mit dem US-Unternehmen und wechselte zu ArgonOS des französischen Anbieters ChapsVision. Auch das Bundesamt für Verfassungsschutz entschied sich für diese Software. Zudem schloss die Bundeswehr Palantir bei Verfahren zum Aufbau ihrer eigenen Verteidigungs-Cloud aus.
 
Hacker stehlen Daten von 1,2 Millionen Menschen in Lettland
Bei einem Angriff auf Lettlands nationale Straßenverkehrsbehörde CSDD haben Hacker persönliche Daten von rund 1,2 Millionen Menschen erbeutet. Das Land hat nur etwa 1,9 Millionen Einwohner. Betroffen sind außerdem Daten von rund 200.000 Unternehmen. Die Angriffe liefen zwischen dem 8. und 10. August und verschafften den Tätern Zugriff auf Informationen aus Zahlungsbelegen, die bis ins Jahr 2008 zurückreichen. Gestohlen wurden Namen, persönliche Identifikationsnummern, Fahrzeugkennzeichen, Meldeadressen sowie Datum und Höhe von Zahlungen. Bei Unternehmen gelangten unter anderem Firmenname, Registrierungsnummer und ebenfalls Fahrzeug- und Zahlungsdaten in fremde Hände. Telefonnummern und andere Kontaktdaten seien nach bisherigen Erkenntnissen nicht abgeflossen.

Auch der laufende Betrieb der Straßenverkehrsbehörde wurde durch den Angriff nicht beeinträchtigt. CSDD und die staatliche Cybersicherheitsorganisation CERT.LV warnen nun vor Betrugsversuchen, bei denen die gestohlenen Angaben benutzt werden könnten, um Nachrichten besonders glaubwürdig erscheinen zu lassen. Bürger sollen deshalb bei E-Mails, Mitteilungen oder Anrufen vorsichtig sein, die angeblich von CSDD oder anderen Behörden stammen. Gerade weil Täter nun Namen, Adressen und weitere persönliche Angaben kennen, können gefälschte Schreiben deutlich überzeugender wirken als gewöhnliche Phishing-Nachrichten. Die Behörden raten ausdrücklich davon ab, Links in unerwarteten Nachrichten zu öffnen. Die lettische Polizei hat inzwischen ein Strafverfahren nach zwei Vorschriften eingeleitet: wegen unbefugten Zugriffs auf ein automatisiertes Datenverarbeitungssystem und wegen rechtswidriger Handlungen mit Geräten, die auf solche Systeme einwirken. Bislang sind die gestohlenen Datensätze weder öffentlich aufgetaucht noch zum Verkauf entdeckt worden. Auch über das Motiv der Täter ist bisher nichts bekannt.

Lettlands Ministerpräsident Andris Kulbergs schließt deshalb auch einen politischen Hintergrund nicht aus. Nach seinen Worten könne derzeit nicht ausgeschlossen werden, dass es sich um einen hybriden Angriff durch Geheimdienste eines Lettland feindlich gesinnten Staates handelt. Beweise dafür liegen bislang nicht vor. Fest steht dagegen bereits die Größenordnung: Ein einziger Angriff hat Daten erfasst, die rechnerisch fast zwei Dritteln der gesamten lettischen Bevölkerung entsprechen.
 
Kostenfalle: Vorsicht vor versteckten Onlineabos (Videobericht im Link)
„Kostenlos testen, jetzt sparen oder nur einen Euro zahlen“, so locken viele Onlineanbieter. Was auf den ersten Blick günstig aussieht, endet oft in einem kostenpflichtigen Abo. Wer unbeabsichtigt ein Abo abschließt, muss Zahlungsaufforderungen oder Mahngebühren nicht einfach hinnehmen.

 
Strengere Regeln für ChatGPT, Reddit und Roblox
Für den KI-Bot ChatGPT, das Onlineforum Reddit und die besonders bei jungen Menschen beliebte Spieleplattform Roblox gelten bald deutliche strengere EU-Regeln.

Alle drei Internetangebote haben eine entscheidende Schwelle für Nutzerzahlen überschritten und müssen dadurch etwa beim Kinder- und Jugendschutz undder Bekämpfung rechtswidriger Inhalte das Gesetz über digitale Dienste (Digital Services Act, DSA) achten, wie aus einer Mitteilung der EU-Kommission von heute hervorgeht.

Der DSA soll das scharfe Schwert der EU gegen große Onlineplattformen sein und gilt seit Februar 2024. Die Internetwächter haben auf Grundlage des Gesetzes bereits zahlreiche Verfahren etwa gegen TikTok, Facebook, Instagram, Snapchat und große Pornoplattformen eröffnet.

Für ChatGPT der Firma OpenAI gilt bereits das KI-Gesetz der EU. Zusätzlich wird der Chatbot nun als sehr große Onlinesuchmaschine eingestuft und fällt damit unter den DSA.

 
Teenager-Messenger Blink schickt Standortdaten an VK – und läuft auf dessen Infrastruktur
Blink ist vor allem bei jungen Nutzern beliebt und lebt davon, dass Freunde gegenseitig sehen können, wo sie sich gerade befinden. Genau diese Daten gehen offenbar nicht nur an Blink selbst. Bei aktiver Nutzung werden die Koordinaten im Abstand von wenigen Sekunden übertragen, zusammen mit Höhe, Geschwindigkeit, Bewegungsrichtung, Genauigkeit der Ortung und Akkustand. Die Daten landen auch bei MyTracker, einem Analysedienst von VK. Damit lässt sich der Standort mit einem konkreten Konto und Gerät verbinden, teilweise sogar mit einzelnen Aktionen innerhalb der App. Besonders heikel ist das, weil Blink dauerhaft auf die Ortung zugreift, regelmäßig besuchte Orte erkennt und dabei auch Zuhause, Schule, Arbeitsplatz, Übernachtungen und frühere Bewegungen erfasst.

Nach außen tritt Blink als eigenständiger Dienst auf und liefert sich in sozialen Netzwerken sogar öffentliche Auseinandersetzungen mit Projekten von VK. Technisch ist die Trennung deutlich weniger klar. Karten, Profilbilder und Fotos werden über das Netzwerk von VK geladen, der zentrale Blink-Server liegt in der VK Cloud. Allein daraus lässt sich noch keine Eigentümerschaft ableiten, doch dazu kommen personelle Verbindungen. Mindestens acht leitende Mitarbeiter von Blink arbeiteten zuvor bei VK, bei mehreren gibt es Hinweise darauf, dass diese Verbindung noch besteht. Vier von fünf gefundenen geschäftlichen VK-Adressen von Blink-Mitarbeitern waren weiterhin aktiv.

Auch die Finanzierung wirft Fragen auf. Blink machte 2025 einen Umsatz von 36,8 Millionen Rubel, schrieb aber fast 500 Millionen Rubel Verlust. Kredite oder Darlehen wurden trotzdem nicht aufgenommen. Stattdessen verpflichteten sich die Aktionäre zu Einlagen von insgesamt 1,53 Milliarden Rubel, 680 Millionen davon waren bereits eingezahlt. Wer hinter Blink steht, bleibt unbekannt, weil die Gesellschaft nicht börsennotiert ist und ihre Anteilseigner nicht offenlegen muss. Gleichzeitig meldete Blink schon im August 2025 rund zehn Millionen monatliche Nutzer weltweit. Im Juli 2024 waren 72 Prozent der Nutzer zwischen 11 und 24 Jahre alt.

Gerade deshalb ist die Verbindung zu VK mehr als eine technische Nebensache. VK arbeitet mit russischen Sicherheitsbehörden zusammen, muss Nutzerdaten speichern und in gesetzlich vorgesehenen Fällen an Behörden herausgeben. Menschenrechtler dokumentieren seit Jahren Strafverfahren, in denen Beiträge und Nutzerdaten aus VKontakte eine Rolle spielten, besonders bei Verfahren wegen Kritik am Krieg gegen die Ukraine. Im Juli 2026 setzte die Europäische Union VK deshalb auf ihre Sanktionsliste und warf dem Unternehmen vor, russische Repressionen technisch zu unterstützen. Ebenfalls sanktioniert wurde die mit VK verbundene Firma hinter dem staatlichen Messenger MAX, bei dem ebenfalls Standortdaten erfasst werden. Für Blink bleibt damit eine einfache Frage offen: Warum präsentiert sich ein Dienst für Millionen junger Nutzer als unabhängig, wenn so viele seiner technischen und personellen Wege direkt zu VK führen?

Sie haben keine Berechtigung Anhänge anzusehen. Anhänge sind ausgeblendet.
 

Anhänge

    Sie haben keine Berechtigung Anhänge anzusehen. Anhänge sind ausgeblendet.
Revolut gab Betrügern Kundendaten selbst heraus – nach einem gefälschten Behördenbrief
Revolut hat persönliche Daten seiner Kunden an Betrüger herausgegeben, weil deren Anfrage wie ein Schreiben einer staatlichen Stelle aussah. Der Brief kam sogar von einer echten Behördenadresse und enthielt Zugangsdaten, die Revolut bereits früher geprüft hatte. Verdacht schöpfte die Bank zunächst nicht. Also gingen die angeforderten Unterlagen hinaus. Erst danach nahm Revolut Kontakt mit der angeblich anfragenden Behörde auf. Dort wusste niemand etwas von dem Vorgang.

In fremde Hände gelangten damit weit mehr als Namen und Anschriften. Betroffen waren Reisepässe und Führerscheine. Auch Bilder zur Identitätsprüfung wurden herausgegeben. Hinzu kamen Geburtsdaten sowie E-Mail-Adressen. Telefonnummern und internationale Kontonummern gehörten ebenfalls zu den übermittelten Angaben. Selbst Transaktionsverläufe wurden offengelegt, darunter Informationen über Geschäfte mit Bitcoin. Revolut räumte den Vorfall ein, betonte jedoch, die eigenen Systeme seien nicht angegriffen worden. Auch Kundengelder seien nicht betroffen. Das dürfte für jene Menschen ein eher karger Trost sein, deren Ausweisdokumente nun bei Kriminellen liegen.

Wie viele Kunden betroffen sind, teilte Revolut nicht mit. Nach Angaben des Unternehmens seien sämtliche Betroffenen informiert worden. Der unter dem Namen ZachXBT bekannte Ermittler für Kryptogeschäfte geht bislang von einem begrenzten Umfang aus. Nach seiner Einschätzung hätten die Täter offenbar besonders vermögende Revolut-Kunden ins Visier genommen. Technisch mussten sie dafür keine Banksoftware knacken. Sie brauchten lediglich eine glaubwürdige Behördenanfrage mit echten Zugangsdaten – und eine Bank, die erst nach der Herausgabe fragte, ob die Behörde den Brief überhaupt geschickt hatte.
 
Dreht sich der Wind gegen die "Tech Bros"?
In der Öffentlichkeit ist die Meinung am Kippen. Ist das der Beginn einer längst überfälligen Abrechnung mit dem Silicon Valley? Oder ein letztes kraftloses Quieken?

Als sich die Giganten des Silicon Valley am Tag der Amtseinführung im Januar 2025 auf dem Podium hinter US-Präsident Donald Trump aufstellten, sah es so aus, als hätten sie alles im Griff. Die Jahre der Biden-Regierung waren für die Tech-Branche schwierig gewesen, denn Gerüchte über kartellrechtliche Maßnahmen sowie die allgemeine Unzufriedenheit über Ungleichheit deuteten darauf hin, dass unter einer Präsidentschaft von Kamala Harris mehr Regulierung und wahrscheinlich Steuern auf die nicht realisierten Kapitalgewinne, die Risikokapitalgeber reich machen, bevorstanden.

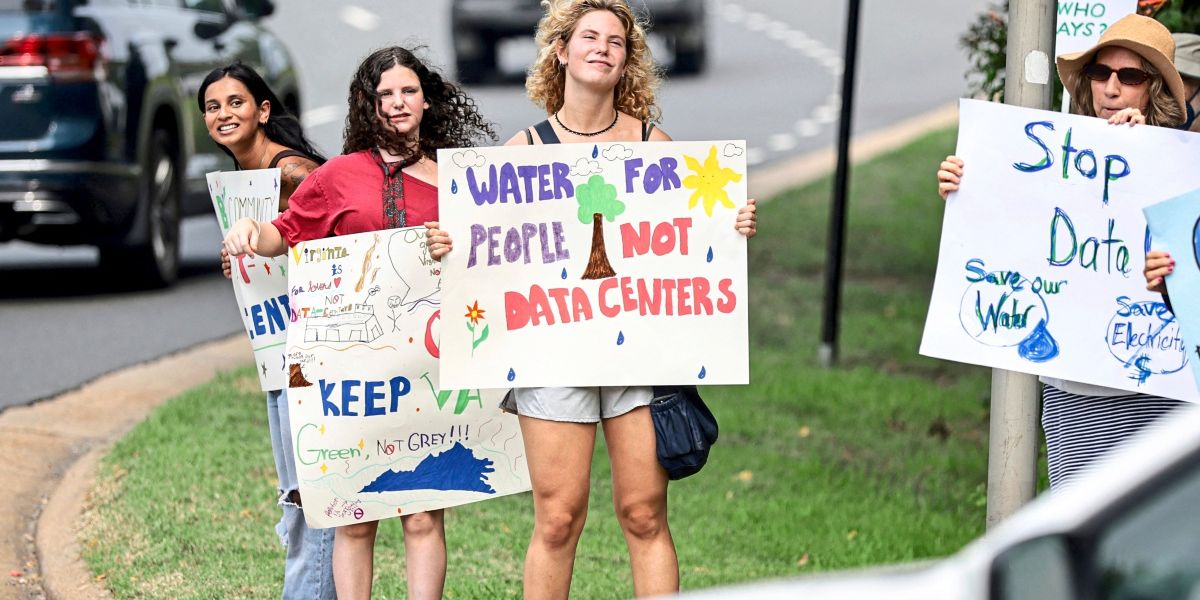
Eine zweite Runde von MAGA schien ein todsicheres Heilmittel für all das zu sein. Dies war umso folgenreicher, als Mitte der Amtszeit von Joe Biden, im November 2022, die neue Technologie ChatGPT erstmals öffentlich zugänglich gemacht wurde und fast augenblicklich die politisch-wirtschaftlichen Aussichten für den Sektor veränderte. Im Gegensatz zur Web-2.0-Ära der Social-Media-Plattformen, die sehr kapitalarm war und Geld damit verdiente, unsere persönlichen Daten und Interaktionen mit unseren Geräten abzugreifen und an Werbetreibende zu verkaufen, war das GenAI-Modell kapital- und ressourcenintensiv. Die sogenannte Skalierungsdoktrin, die sich die Branche zu eigen machte, bedeutete, dass Ergebnisse durch eine rasche Ausweitung der KI-Modelle erzielt werden sollten, was mehr Rechenleistung erforderte, was wiederum Rechenzentren erforderte, die wiederum Land, Energie und Wasser benötigten.

 
Zurück
Oben